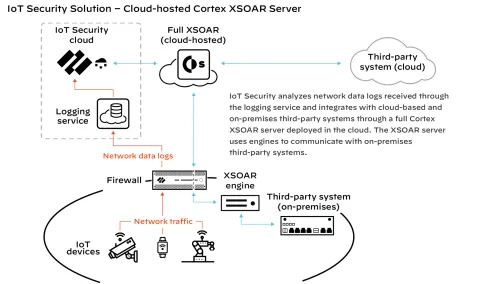
Palo Alto Cortex XSOAR (Otomasyon Platformu), siber güvenlik analistlerinin iş yükünü azaltan, yüzlerce güvenlik ürünüyle API üzerinden konuşarak olay müdahale senaryolarını otomatikleştiren güvenlik orkestrasyonu platformudur.
SOC ekipleri günde çok sayıda uyarı alır ve her biri için aynı adımlar tekrarlanır: uyarıyı zenginleştirmek, adres ve dosya bilgisini tehdit istihbaratında sorgulamak, etkilenen kullanıcıyı bulmak, gerekirse hesabı kilitlemek ya da uç noktayı yalıtmak. XSOAR bu adımları oyun kitabı olarak tanımlar ve uyarı geldiğinde otomatik yürütür; analist yalnız karar gerektiren noktalarda devreye girer. Oltalama örneğinde platform, bildirilen e-postayı alır, bağlantı ve ekleri analiz eder, aynı e-postayı alan diğer kullanıcıları bulur, kutulardan kaldırır ve olayı belgeler. Yüzlerce hazır entegrasyon, güvenlik duvarı, EDR, SIEM, e-posta güvenliği, kimlik yönetimi ve biletleme sistemlerine komut göndermeyi sağlar. Olay yönetimi modülü, tüm olayları tek zaman çizelgesinde tutar; tehdit istihbaratı yönetimi, kaynakları birleştirip önceliklendirir.
Nerede kullanılır?
SOC ekiplerinde oltalama bildirimi, zararlı uyarısı ve şüpheli oturum açma gibi tekrarlayan olaylara müdahaleyi oyun kitaplarıyla otomatikleştirmek, uyarı zenginleştirme ve tehdit istihbaratı sorgusunu elle yapmaktan kurtulmak, güvenlik duvarı, EDR ve SIEM'e tek platformdan komut göndermek, olay yanıt süresini kısaltmak ve tehdit istihbaratını tek yerde yönetmek için kullanılır.
Sık sorulan sorular
SIEM'den farkı nedir?
SIEM uyarı üretir; XSOAR bu uyarılara verilen yanıtı oyun kitaplarıyla otomatikleştirir ve diğer güvenlik ürünlerine komut gönderir.
Lisans nasıl sayılır?
Analist kullanıcı sayısı ve olay hacmine göre kademelenir; kapsam sipariş aşamasında netleştirilir.
Antivirüs ve Güvenlik Yazılımları grubundaki diğer ürünleri ve seçim ölçütlerini kategori sayfasında bulabilirsiniz. Kurumsal fiyat ve teslim süresi için teklif isteyin.