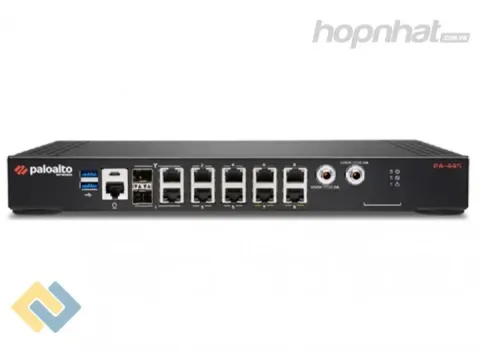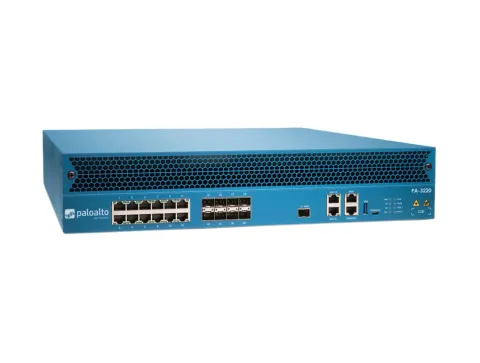
Palo Alto Networks PA-5220 Yeni Nesil Güvenlik Duvarı, büyük veri merkezleri ve servis sağlayıcılar için 18 Gbps tehdit önleme çıkışı sağlayan, makine öğrenimi destekli bir güvenlik duvarıdır. Şifrelenmiş trafiği çözerek analiz eder; sıfır gün saldırılarına karşı WildFire kum havuzu teknolojisiyle bilinmeyen dosyaları yalıtılmış ortamda inceler.
Kum havuzu yaklaşımı, imza tabanlı denetimin doğası gereği göremediği yeni zararlıları yakalamayı hedefler: daha önce görülmemiş bir dosya, ağa girmeden önce yalıtılmış bir ortamda çalıştırılır ve davranışı gözlenir. Bu inceleme zaman aldığı için politika tasarımında hangi dosya türlerinin bekletileceği, hangilerinin geçirilip sonradan değerlendirileceği kararlaştırılmalıdır. Servis sağlayıcı ölçeğinde şifreli trafiğin çözülmesi de kapasite planının belirleyici kalemidir; denetim dışında tutulacak trafik türleri düzenleyici gerekliliklere göre tanımlanmalıdır. Kum havuzu kararlarının kayıt altına alınması, sonraki politika ayarlamalarına veri sağlar.
Nerede kullanılır?
Büyük veri merkezlerinin ve servis sağlayıcı ağlarının internet sınırında, yüksek hacimli trafiğin denetlendiği geçit noktalarında kullanılır. Şifreli trafiğin çözülerek incelendiği, bilinmeyen dosyaların yalıtılmış ortamda değerlendirildiği ve tehdit önleme katmanının yüksek çıkışla açık kalması gereken kurulumlarda tercih edilir. Kum havuzu kararlarının kayıt altına alındığı, politikanın düzenli ayarlandığı kurumlarda da kullanılır.
Sık sorulan sorular
Tehdit önleme çıkışı nedir?
Cihaz 18 Gbps tehdit önleme çıkışıyla tanımlanmıştır. Gerçek değer, açılan denetim profillerine ve şifreli trafik oranına göre değişir.
WildFire ne yapar?
Bilinmeyen dosyaları yalıtılmış bir ortamda çalıştırarak davranışını gözler. Hangi dosya türlerinin bekletileceği politika tasarımında belirlenmelidir.
Şifreli trafik denetimi zorunlu mu?
Cihaz şifreli trafiği çözerek analiz edebilir. Denetim dışında tutulacak trafik türleri, düzenleyici gerekliliklere ve kurum politikasına göre tanımlanmalıdır.
Firewall (Güvenlik Duvarı) grubundaki diğer ürünleri ve seçim ölçütlerini kategori sayfasında bulabilirsiniz. Kurumsal fiyat ve teslim süresi için teklif isteyin.