Splunk ürünleri
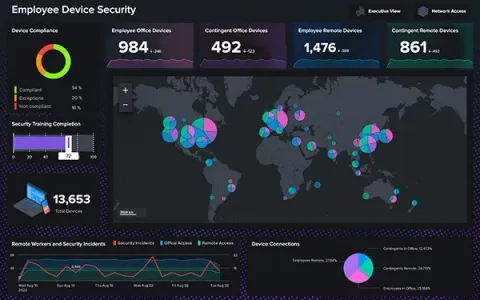
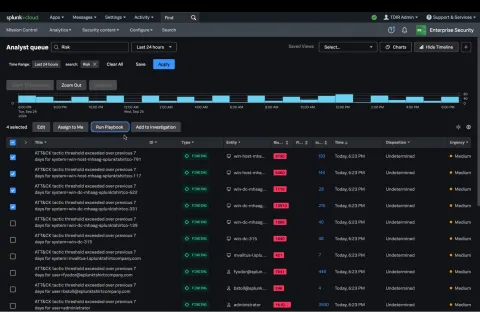
Sunucu, ağ cihazı ve uygulamaların ürettiği log verisini toplayıp aranabilir hale getiren Splunk, operasyon ve güvenlik ekiplerinin ortak analiz platformudur. Aynı veri üzerinden sorun giderme, izleme panoları ve güvenlik olaylarının incelenmesi yapılabilir.
Sunucu, ağ cihazı ve uygulamaların ürettiği log verisini toplayıp aranabilir hale getiren Splunk, operasyon ve güvenlik ekiplerinin ortak analiz platformudur. Aynı veri üzerinden sorun giderme, izleme panoları ve güvenlik olaylarının incelenmesi yapılabilir.
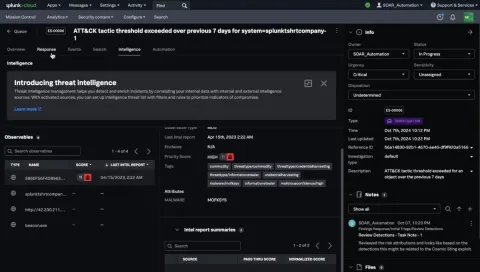
Kataloğumuzda dört Splunk ürünü yer alıyor. Splunk Enterprise, günlük 10 GB ve 100 GB veri hacmi için iki ayrı lisansla listeleniyor. Güvenlik tarafında SIEM işlevini üstlenen Splunk Enterprise Security ile olay müdahale adımlarını otomatikleştiren Splunk SOAR bulunuyor. Tamamı IT yönetim yazılımları kategorisinde listeleniyor.
Günlük log hacminizi ve hangi kaynaklardan veri toplanacağını birlikte çıkarıp doğru lisans kademesini belirliyoruz. Lisans için kurumsal fiyat teklifinizi hazırlıyoruz; kurulum, veri kaynaklarının bağlanması ve ilk panoların hazırlanması için de destek alabilirsiniz.
Splunk ürünleri
4 ürün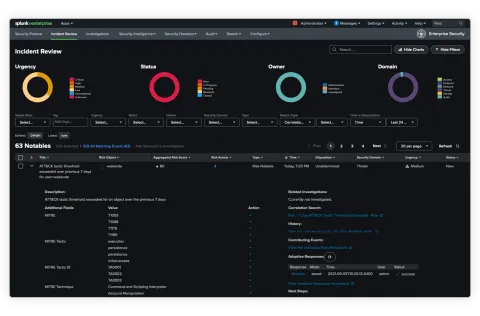
Sık sorulan sorular
Splunk Enterprise lisansı neye göre belirlenir?
Kataloğumuzdaki Splunk Enterprise lisansları günlük işlenen veri hacmine göre tanımlıdır: 10 GB/gün ve 100 GB/gün. Doğru kademeyi seçmek için log kaynaklarınızın günlük ürettiği veri miktarını ölçmek gerekir. Farklı hacimler ve lisans süresi teklif aşamasında netleştirilir.
Enterprise Security ile SOAR arasındaki fark nedir?
Splunk Enterprise Security, logları ilişkilendirip güvenlik olaylarını tespit eden SIEM katmanıdır. Splunk SOAR ise tespit edilen olaylara verilecek yanıt adımlarını iş akışlarıyla otomatikleştirir. Birçok kurum önce SIEM ile başlar, olay hacmi arttığında SOAR ekler; kapsamı birlikte değerlendiririz.