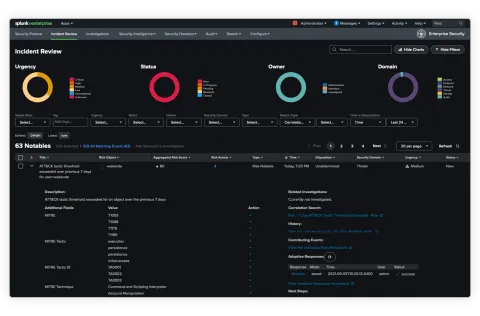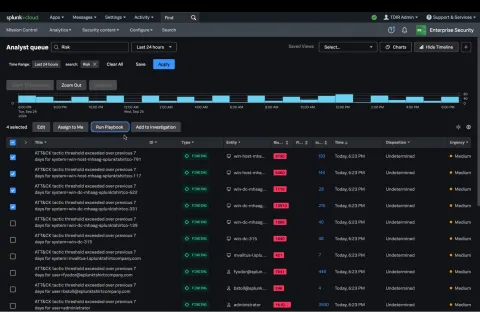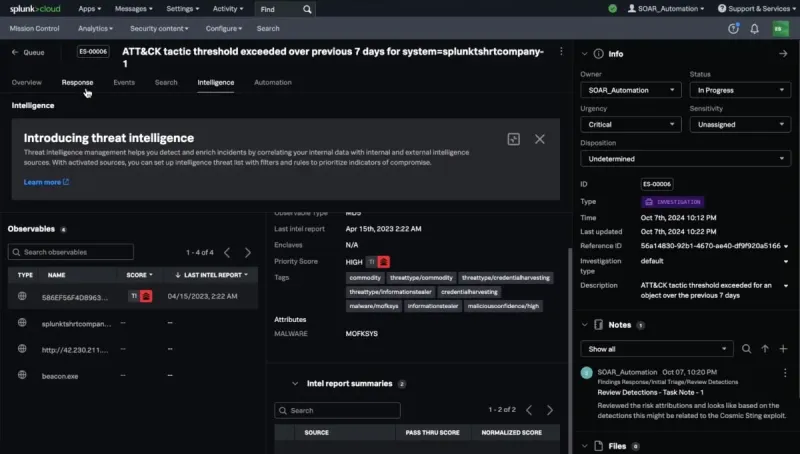
Splunk Enterprise Security (SIEM Lisansı), ağ ve cihaz günlüklerini gerçek zamanlı toplayarak siber tehditleri tespit eden bir güvenlik bilgi ve olay yönetimi platformu lisansıdır. Ürün bilgilerinde güvenlik operasyon merkezi için analitik panolar ve otomatik uyarı sistemleri belirtilir; lisans modeli ve kapasitesi ürün bilgilerinde yer almamaktadır.
Güvenlik bilgi ve olay yönetimi platformları, güvenlik duvarları, sunucular, uç nokta koruma yazılımları, kimlik sistemleri ve bulut hizmetlerinden gelen günlükleri tek bir yerde toplayarak farklı kaynaklardaki olayları ilişkilendirir; örneğin başarısız giriş denemeleri, olağan dışı konumdan erişim ve ardından gelen veri aktarımı birlikte değerlendirilerek saldırı zinciri tespit edilebilir. Hazır korelasyon kuralları ve panolar, güvenlik ekibinin öncelikli olaylara odaklanmasına yardımcı olur. Bu tür platformlar genellikle günlük veri hacmine göre lisanslanır; toplanacak günlük kaynakları ve hacim önceden hesaplanmalıdır. Kurulum, kural ayarı ve işletim için deneyimli ekip ya da hizmet sağlayıcı gerekir.
Nerede kullanılır?
Güvenlik operasyon merkezi kuran ya da genişleten kurumlarda, farklı kaynaklardan gelen günlükleri ilişkilendirerek saldırı tespit etmek isteyen güvenlik ekiplerinde ve denetim ve uyumluluk için merkezi günlük saklama gereksinimi olan işletmelerde kullanılır. Günlük kaynaklarının ve veri hacminin hesaplandığı ve işletim ekibinin planlandığı projelerde tercih edilir.
Sık sorulan sorular
SIEM ne sağlar?
Farklı kaynaklardaki olayları ilişkilendirerek saldırı tespitine yardımcı olur.
Nasıl lisanslanır?
Genellikle günlük veri hacmine göre; teyit edilmelidir.
İşletim için ne gerekir?
Deneyimli ekip ya da hizmet sağlayıcı.
IT Yönetim Yazılımları grubundaki diğer ürünleri ve seçim ölçütlerini kategori sayfasında bulabilirsiniz. Kurumsal fiyat ve teslim süresi için teklif isteyin.